
[恶意软件分析]
Bitter APT 组织将孟加拉国列为新攻击目标
  Bitter(又称 T-APT-17、蔓灵花)是一个长期针对中国、巴基斯坦等国家进行攻击活动的 APT 组织,也是目前最活跃的针对国内目标进行攻击的境外 A
阅读这里放逆向、渗透测试和漏洞挖掘的研究笔记。从最新的一篇开始看。
文章: 33
年资: 03
咖啡: 9000+
  Bitter(又称 T-APT-17、蔓灵花)是一个长期针对中国、巴基斯坦等国家进行攻击活动的 APT 组织,也是目前最活跃的针对国内目标进行攻击的境外 A
阅读
  Mustang Panda(野马熊猫)又名 PKPLUG,其名称源于该组织将 PlugX 恶意软件作为 DLL 侧加载包的一部分通过 ZIP 压缩文件进行投
阅读
APT-C-48 组织首次被发现是在 2019 年,因其武器库中的远程控制木马 PDB 路径包含 "cncclient" 字符串,该组织被命名为 CNC。
阅读
最近发现一个恶意活动,该活动使用模块化攻击技术并向受害者机器投递 Cobalt Strike 木马。攻击者通过携带 CVE-2017-0199 漏洞的钓鱼邮件发起攻击,当受害者打开
阅读
  DeathStalker是一个独特的APT威胁组织,专门针对金融机构和律师事务所进行定向攻击。与传统网络犯罪组织不同,该组织不受直接经济利益驱动,不部署勒索
阅读
自2016年1月起,双尾蝎组织(APT-C-23)针对巴勒斯坦地区的教育机构、军事机构等重要领域发起了长期、有组织、有针对性的网络攻击活动。该组织的攻击平台覆盖Windows与An
阅读
分析 Symbiote 如何用 LD_PRELOAD 藏进进程和流量,并留下 PAM 后门。
阅读
  BPFDoor是专门为Linux和Solaris系统设计的后门程序,攻击者可以远程连接到linux shell以获得受害者设备的访问权限,背后所属的APT组
阅读
继续看恶意 EFI、安全启动绕过、内核驱动和持久化。
阅读
分析 BlackLotus 如何利用 CVE-2022-21894 在安全启动开启时完成初始部署。
阅读
用 YASM 和 GoLink 把 Shellcode 包装成可调试的 Windows 可执行文件。
阅读
Lazarus组织,又称HIDDEN COBRA、APT38、Zinc、Guardians of Peace等,是朝鲜半岛地区最活跃的APT组织之一。该组织的攻击目标涉及波兰、智利
阅读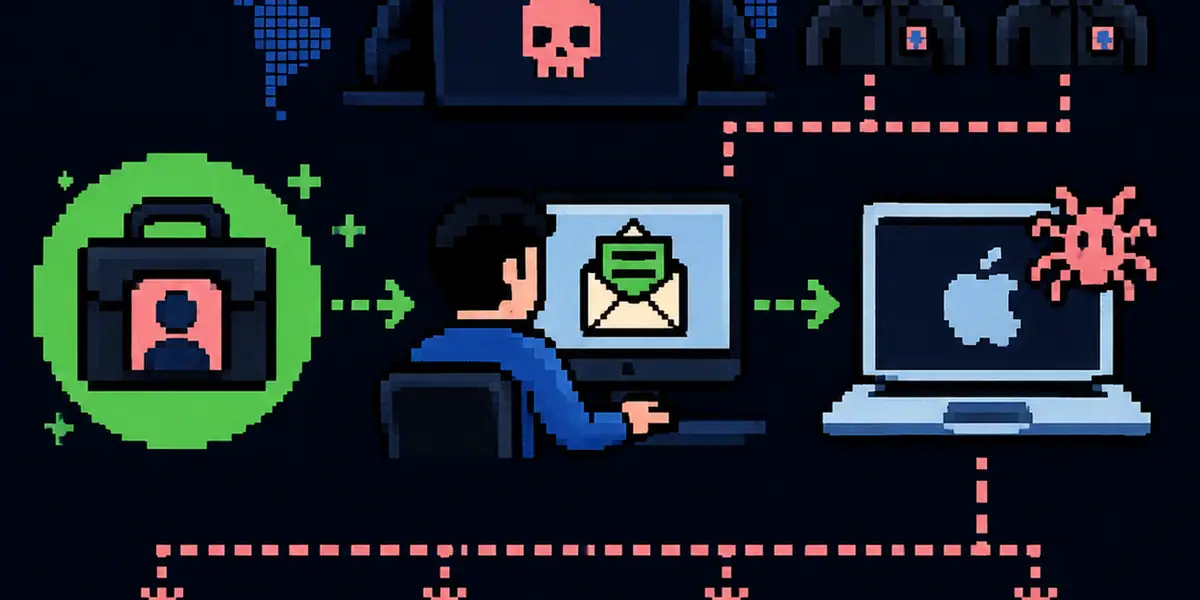
  Lazarus在最近发起了新的一轮攻击活动,在这次攻击中,攻击者通过社会工程学向受害者发送一个伪装成PDF文件的MacOS二进制文件,在文件内部嵌入一个主题
阅读
  该组织属于民间APT组织,自2015年以来,FIN7成员参与了针对100多家美国公司的高度复杂的恶意软件活动,主要集中在餐馆,游戏和酒店行业。
阅读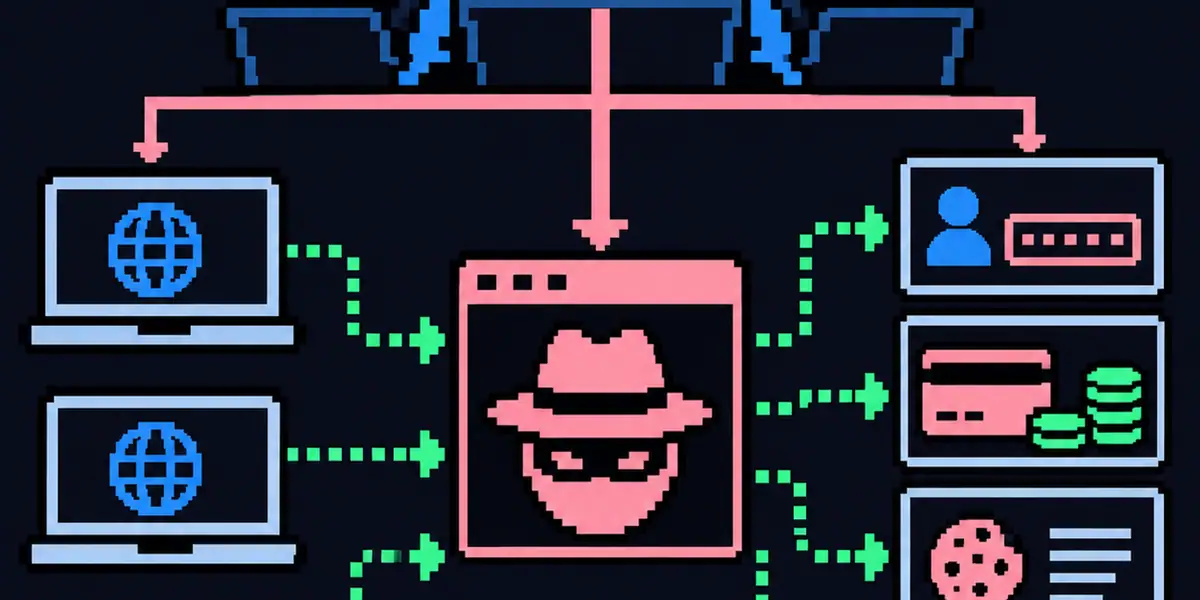
  Donot“肚脑虫”(APT-Q-38)是疑似具有南亚背景的APT组织,其主要以周边国家的政府机构 为目标进行网络攻击活动,通常以窃取敏感信息为目的。该组织
阅读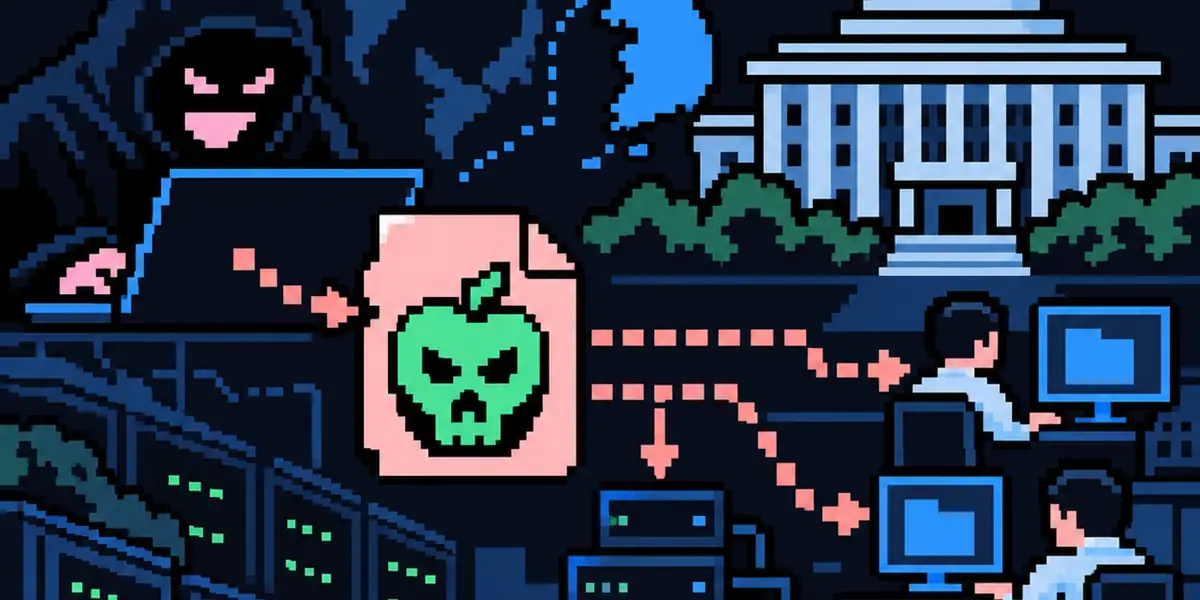
Kimsuky 是一个源自朝鲜的 APT 组织,也被称为 Mystery Baby、Baby Coin、Smoke Screen、BabyShark、Cobra Venom 等,最
阅读
Daxin 是一个高度复杂的 Rootkit 后门,具有精巧、隐蔽的命令与控制(C&C)功能。它使远程攻击者能够与未直接连接到互联网的安全设备进行通信,允许攻击者深入渗透目标网络并
阅读
APT41(也称为双龙、Winnti)是一个自2012年起就活跃至今的高级持续性威胁组织。该组织具有独特的双重运作模式,既执行国家支持的网络间谍活动,也从事经济利益驱动的网络犯罪行
阅读
本文记录了一次面试过程中进行的恶意软件样本分析,该样本利用 RTF 远程模板注入和 CVE-2017-11882 漏洞进行攻击,展示了从初始投递到持久化执行的完整攻击链。
阅读
早期对 MBR(主引导记录)的分析笔记,包含结构、分区表和引导代码。
阅读
在研究 Android 逆向工程时,常常会遇到应用的反调试机制。通过编译定制化的 Android 系统,我们可以从源码层面绕过这些检测。然而,传统的 AOSP 编译过程存在诸多痛点
阅读
一位同学在群里分享了一个游戏,需要对游戏资源进行解密分析。首先反编译查看源码,没有发现明显的加密逻辑。使用 Android Killer 查看资源文件,发现在 res/raw 目录
阅读
用破壳漏洞让题目自带的 bash 打出 flag。
阅读
运行程序后发现,在输入数据之前需要先点击 Enable 按钮。
阅读
把三段 ARM 汇编加起来,凑出 key。
阅读
运算符优先级让程序从标准输入读密码。
阅读
从 Exe corrupted 找到两段 key,拼出 AuthKey。
阅读
脱掉 UPX 后顺着 Key 字符串,还原勒索题的校验。
阅读
用缓冲区溢出把比较值覆盖成 0xcafebabe。
阅读
rand 没有变化的 seed,异或一次就能拿到 key。
阅读
脱掉 UPX 壳,从 flag 程序里取出真正的 flag。
阅读
文件描述符练习:从 ssh 里的 fd 题拿到 flag。
阅读
从 Game Clear 字符串跟进,改掉第一人称游戏的通关判断。
阅读
安全研究者。写逆向、渗透测试和漏洞挖掘的笔记,偏好把二进制拆开再记下来。