
[恶意软件分析]
Bitter APT 组织将孟加拉国列为新攻击目标
  Bitter(又称 T-APT-17、蔓灵花)是一个长期针对中国、巴基斯坦等国家进行攻击活动的 APT 组织,也是目前最活跃的针对国内目标进行攻击的境外 A
阅读  Bitter(又称 T-APT-17、蔓灵花)是一个长期针对中国、巴基斯坦等国家进行攻击活动的 APT 组织,也是目前最活跃的针对国内目标进行攻击的境外 A
阅读
  Mustang Panda(野马熊猫)又名 PKPLUG,其名称源于该组织将 PlugX 恶意软件作为 DLL 侧加载包的一部分通过 ZIP 压缩文件进行投
阅读
分析 Symbiote 如何用 LD_PRELOAD 藏进进程和流量,并留下 PAM 后门。
阅读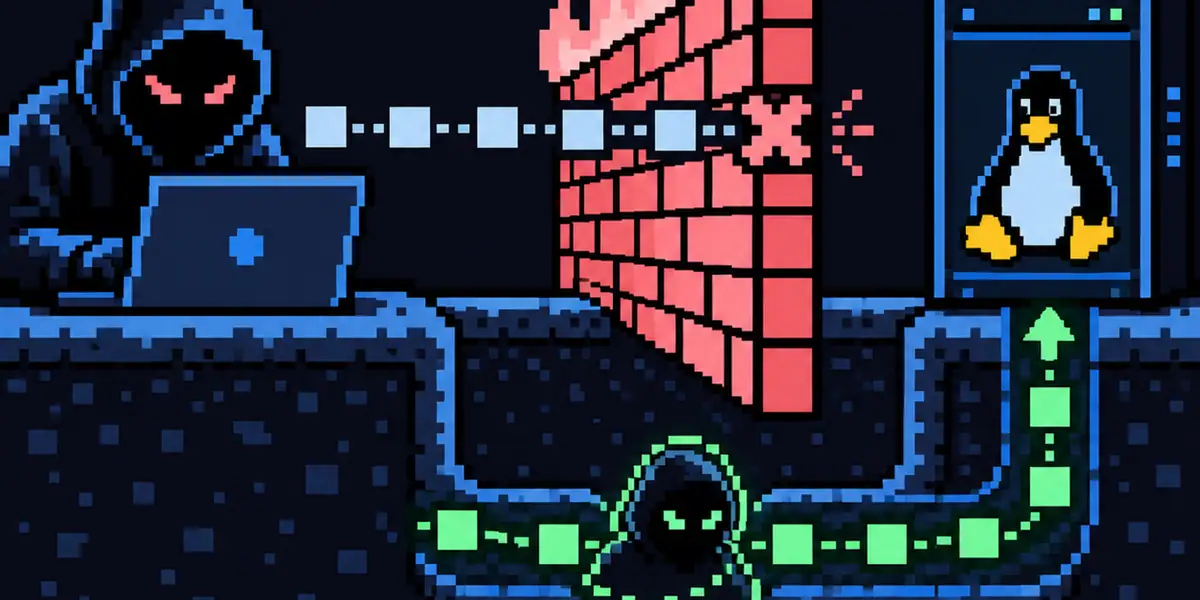
  BPFDoor是专门为Linux和Solaris系统设计的后门程序,攻击者可以远程连接到linux shell以获得受害者设备的访问权限,背后所属的APT组
阅读
Lazarus组织,又称HIDDEN COBRA、APT38、Zinc、Guardians of Peace等,是朝鲜半岛地区最活跃的APT组织之一。该组织的攻击目标涉及波兰、智利
阅读
Daxin 是一个高度复杂的 Rootkit 后门,具有精巧、隐蔽的命令与控制(C&C)功能。它使远程攻击者能够与未直接连接到互联网的安全设备进行通信,允许攻击者深入渗透目标网络并
阅读
APT41(也称为双龙、Winnti)是一个自2012年起就活跃至今的高级持续性威胁组织。该组织具有独特的双重运作模式,既执行国家支持的网络间谍活动,也从事经济利益驱动的网络犯罪行
阅读
本文记录了一次面试过程中进行的恶意软件样本分析,该样本利用 RTF 远程模板注入和 CVE-2017-11882 漏洞进行攻击,展示了从初始投递到持久化执行的完整攻击链。
阅读
暗云样本分析:补丁后的驱动人生服务改写 MBR,引导期挂钩 ZwCreateSection,再保护磁盘并下发后续模块。
阅读