[逆向]
Reversing.kr AutoHotkey1

· 1 分钟阅读 · @admin
AuthKey = un_md5(DecryptKey) + “ “ + un_md5(EXE’s Key)
Ex:) DecryptKey = 1dfb6b98aef3416e03d50fd2fb525600 EXE’s Key = c944634550c698febdd9c868db908d9d => AuthKey = visual studio
题目要求获得两个key,DecryptKey和exe的key。
查找字符串,发现关键字符串 Exe corrupted跳转到引用的地方
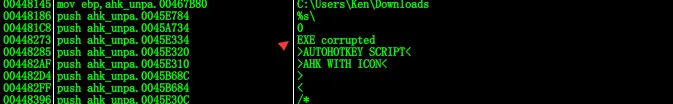
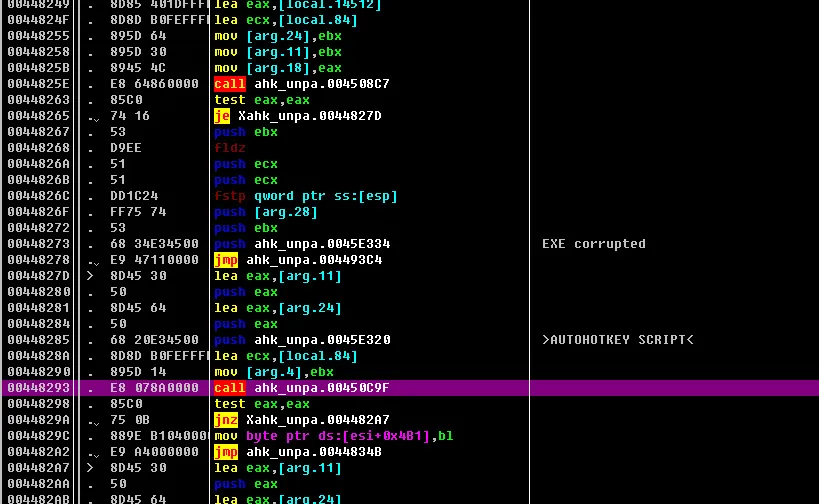
在0x00448265处有一条跳转,不为0跳到解密Autohuotkey脚本处。跟进上面的call观一眼。
一路F8,注意查看寄存器的值。当运行到0x450a75继续往下走,发现ebx的值为220226394582d7117410e3c021748c2a,是个md5值,解密后isolated
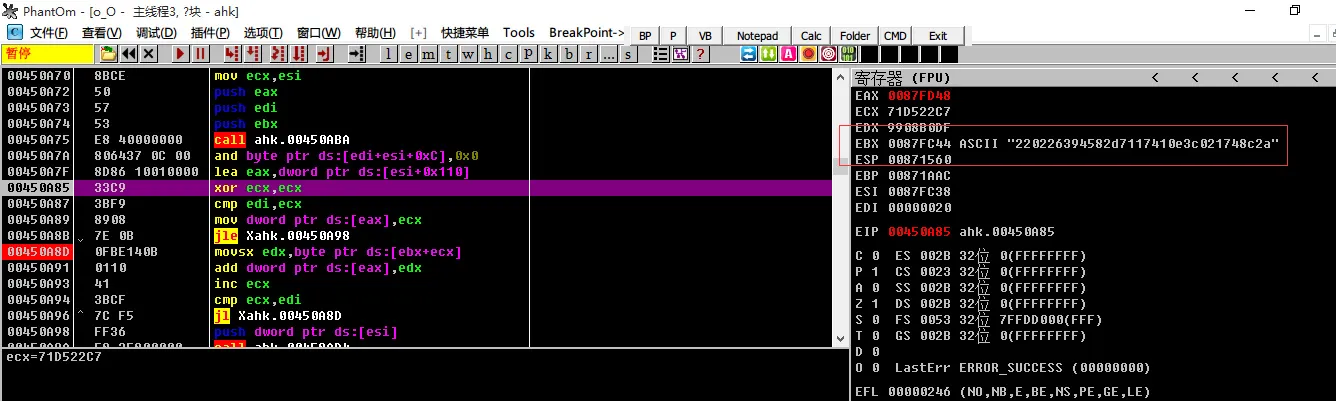 现在拿到一个key。还有一个,继续往下调试。
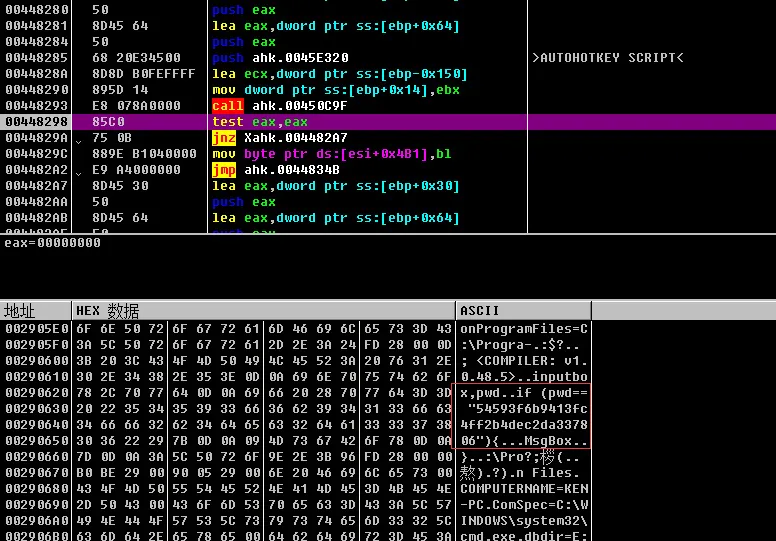 当运行到
0x00448298时,注意看ecx指向的内存数据,
其中一句如下,
if (pwd=="54593f6b9413fc4ff2b4dec2da337806"
很显然这md5值就是我们需要的key,拿去cmd5.com解密md5得pawn。最后正确的key就是isolated pawn